Worker — veri düzlemi

CORE PRODUCT

Tek gateway. HTTP, gRPC, WebSocket ve AI.

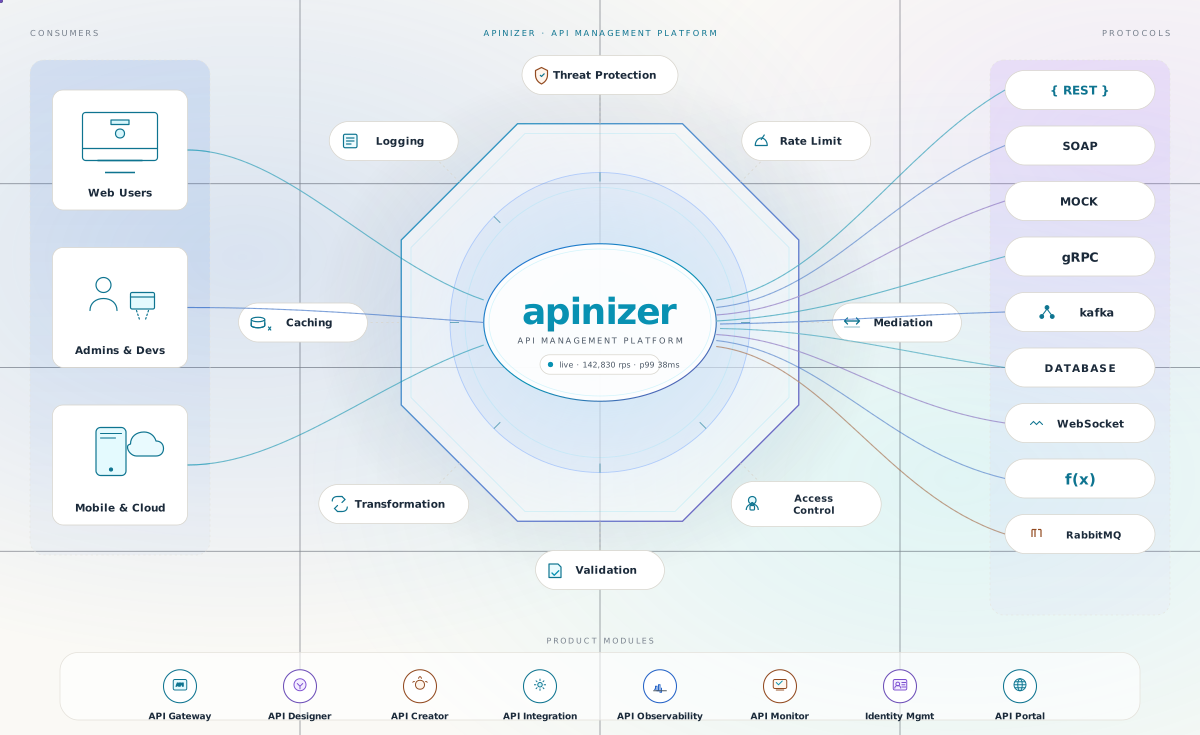
Apinizer API/AI Gateway; platformunuzdaki her API çağrısını — REST, SOAP, gRPC, WebSocket, GraphQL ve AI trafiğini — karşılayan stateless, yüksek eşzamanlılıklı bir runtime'dır. İstek başına context, asenkron loglama ve yeniden başlatma gerektirmeyen hot deploy.

Apinizer API Management Platform overview

Manager'ın içinden

Her API proxy, tek konsol.

Tüm API proxy'lerinizi tek Manager UI'dan görüntüleyin, filtreleyin ve yönetin — protokoller, ortamlar ve ekipler genelinde. Aşağıdaki liste üretim ortamından gerçek bir ekran görüntüsüdür.

Apinizer Manager — API Proxies list with protocol, environment, and policy controls
Apinizer Manager · API Proxies list · production screenshot

Yetenekler · derinlemesine

Sekiz yetenek alanı. Tek Worker. API ve AI için aynı politika yüzeyi.

Kimlik doğrulama, ileri kriptografi, trafik yönetimi, çok protokollü yönlendirme, mediation, yaşam döngüsü, gözlemlenebilirlik — ve aynı gateway üzerinde AI trafiği. Her yetenek gerçek bir Apinizer politikası ya da çalışma zamanı özelliğidir, yol haritası vaadi değil.

01 · Kimlik doğrulama ve kimlik yönetimi

Dokuz kimlik doğrulama yöntemi. Tek politika yüzeyi.

Apinizer, kimlik doğrulamayı yönlendirmeden önce uygular — modern OAuth 2.0 / OIDC / JWT'nin yanında kurumsal mTLS, SAML ve legacy sistemlerinizde hâlâ yaşayan Basic / Digest akışları. Her yöntem, yazmanız gereken bir eklenti değil; arayüzüyle birlikte gelen birinci sınıf bir politikadır.

  • OAuth 2.0 (client credentials, password, code, refresh) ve OIDC doğrulaması
  • JWT — üçüncü taraf JWT dahil — rotasyonlu JWKS desteğiyle
  • PKI destekli istemci sertifikaları ve HSM entegrasyonuyla mTLS
  • Hâlâ ihtiyaç duyan legacy iş ortakları için SAML, Basic, Digest, Base64 kimlik doğrulama
  • Politika bazında değişken çözümleme — asla ham alanlar değil, istekler arası sızıntı yok
  • oauth-2-auth
  • oidc-auth
  • jwt-auth
  • jwt-3rd-party-auth
  • policy-mtls-authentication
  • saml-validation
  • basic-auth
  • digest-auth
  • base64-auth

AI için aynı şerit

Agent trafiği de aynı Identity Manager'ı kullanır — her LLM çağrısı, paylaşılan bir API anahtarı değil, bir Project'e bağlı OAuth kapsamlı bir token taşır.

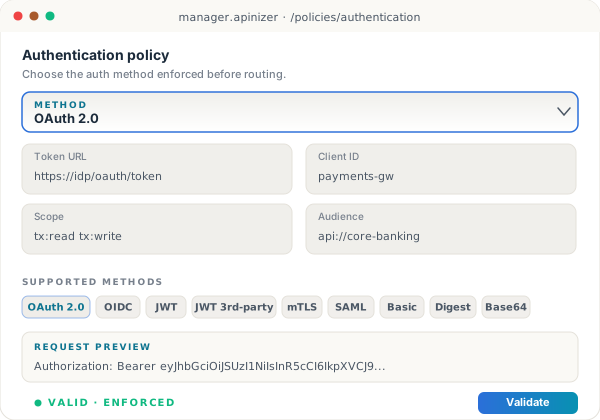
Authentication policy designer — OAuth 2.0 selected, with token URL, client ID, scope, and audience fields, plus chips for the eight other supported methods.

02 · İleri kriptografi ve imzalama

WS-Security, JOSE ve dijital imzalama — sonradan eklenen çözümler olmadan.

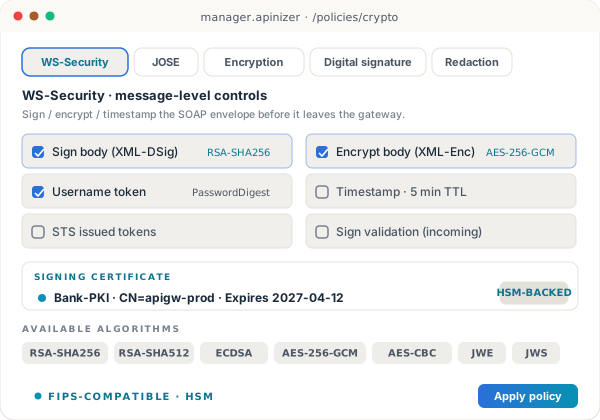
İş ortağı SOAP servislerinin önünde duran bankalar ve imzalı XML alışverişi yürüten bakanlıklar için gateway, tam WS-Security paketini ve JSON için JOSE şifreleme / imzalamayı taşır. Uçta imzalayın, şifreleyin ve doğrulayın — denetçinin izleyebileceği HSM destekli sertifikalarla.

  • WS-Security: gövde imzalama, gövde şifreleme, username token, timestamp, STS, imza doğrulama
  • JOSE: modern JSON alışverişi için JWS + JWE doğrulama ve uygulama
  • Bağımsız şifreleme / şifre çözme + dijital imzalama / doğrulama politikaları
  • FIPS uyumlu algoritmalar (RSA-SHA256/512, ECDSA, AES-256-GCM, AES-CBC)
  • Çıkışta alan düzeyinde karartma — ADMIN altı seviyeler için maskeli, denetim kaydında açık
  • policy-ws-security-sign
  • policy-ws-security-encrypt
  • policy-ws-security-username
  • policy-ws-security-timestamp
  • policy-jose-validation
  • policy-jose-implementation
  • policy-encryption
  • policy-decryption
  • policy-digital-sign
  • redaction

AI için aynı şerit

Aynı karartma politikaları, LLM prompt ve yanıtlarındaki PII'ı da temizler — işletilecek ayrı bir AI karartma yığını yok.

Advanced cryptography panel — WS-Security tab active with sign and encrypt body checked, RSA-SHA256 and AES-256-GCM algorithm selectors, HSM-backed certificate selected.

03 · Trafik yönetimi ve kotalar

Hız limiti, throttling, kota — API, rol veya abone düzeyinde.

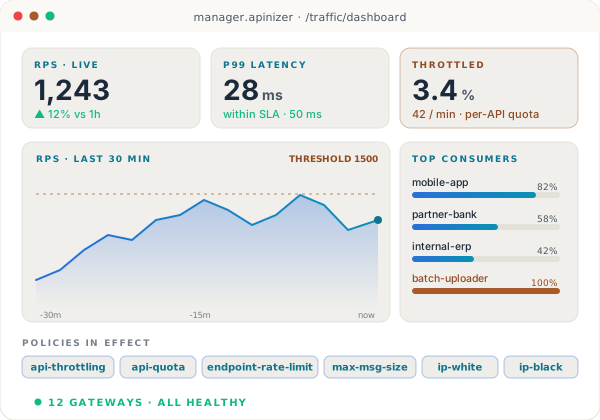
Apinizer'ın RLCL (Rate Limit · Caching · Logging) politikaları her istek üzerinde ayrıntılı kontrol sağlar. API başına throttling, abone başına kota, IP izin ve engel listeleri, mesaj boyutu sınırları ve yalnızca 09:00–18:00 arasında çağrı yapması gereken iş ortakları için Allowed Hours politikası.

  • Burst pencereleriyle API throttling ve abone başına kota
  • Tekil path'ler üzerinde endpoint hız limiti politikaları
  • Minimum ve maksimum mesaj boyutu denetimi (XXE / aşırı büyük gövde koruması)
  • Bilinen kötü desenler için IP beyaz / kara listeleri ve içerik filtreleme
  • Allowed Hours politikası — yalnızca mesai saatlerinde çalışan iş ortağı sözleşmeleri
  • api-based-throttling
  • api-based-quota
  • policy-endpoint-rate-limit
  • max-message-size
  • min-message-size
  • ip-white
  • ip-black
  • content-filter
  • allowed-hours

AI için aynı şerit

Token tabanlı hız limitleme de aynı yüzeyde — yalnızca istek sayısıyla değil, dakika başına token veya ekip başına maliyetle sınırlayın.

Traffic management dashboard — live RPS at 1,243, P99 latency 28ms, throttled at 3.4%, with a 30-minute RPS chart and top consumers list with quota progress bars.

04 · Çok protokollü yönlendirme

HTTP, gRPC, WebSocket, SOAP, GraphQL — tek Worker, tek runtime.

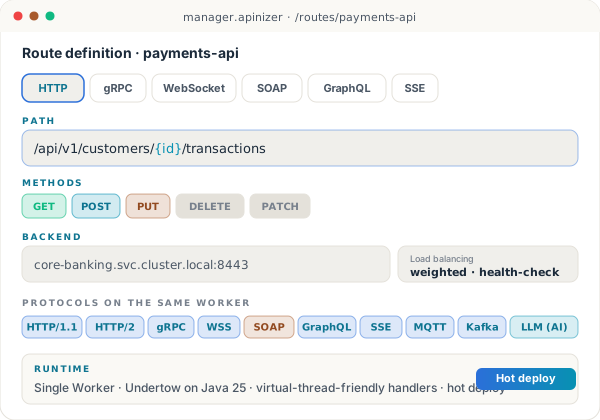
Tek bir Undertow döngüsü üzerinde üç birinci sınıf yönlendirme handler'ı çalışır: HttpRoutingHandler, GrpcRoutingHandler, WebSocketRoutingHandler. SOAP-as-REST, GraphQL proxy'si, Server-Sent Events, MQTT ve Kafka köprüleri protokol kapsamını tamamlar. İkinci bir runtime yok, ikinci bir gözlemlenebilirlik yığını yok.

  • Tam streaming ve içerik sıkıştırmayla HTTP/1.1 ve HTTP/2
  • Native gRPC — unary ve çift yönlü stream'ler, gRPC ↔ REST dönüşümü (transcoding)
  • Alt protokol müzakeresi ve TLS (WSS) ile WebSocket
  • Deploy anında hazırlanan SOAP / WSDL — modern tüketiciler için REST veya gRPC olarak sunulur
  • GraphQL proxy'si, Server-Sent Events, MQTT ve Kafka köprüleri
  • HTTP/1.1
  • HTTP/2
  • gRPC
  • WebSocket (WSS)
  • SOAP / WSDL
  • GraphQL
  • SSE
  • MQTT
  • Kafka
  • LLM (AI)

AI için aynı şerit

OpenAI uyumlu chat completions endpoint'i de sıradan bir route — aynı Worker, aynı denetim, aynı RBAC.

Multi-protocol route editor — HTTP tab active, path /api/v1/customers/{id}/transactions, GET and POST methods enabled, all 10 protocols listed including LLM (AI) on the same worker.

05 · Mediation ve dönüşüm

SOAP ↔ REST, XML ↔ JSON — görsel olarak, yeniden yazmadan.

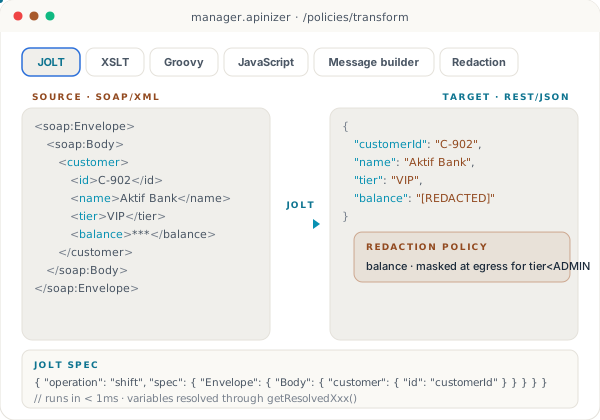
Sözleşmeler arası dönüşümü gateway üzerinde yapın: JSON şekil değişiklikleri için JOLT, XML için XSLT, kod gerektiğinde Groovy ve JavaScript, yanıt sentezi için Message Builder ve denetçilerin önemsediği alanlar için bağımsız Redaction. Her dönüşüm, tek bir API üzerinden çözümlenen değişkenlerle milisaniyeler içinde çalışır.

  • İstek / yanıt protokol dönüşümü (SOAP ↔ REST, REST ↔ gRPC)
  • JSON şekil değişiklikleri için JOLT, XML dönüşümleri için XSLT
  • Kod gerektiren durumlar için Groovy ve JavaScript script politikaları
  • Message Builder — upstream çağrılardan yanıt sentezleyin
  • Redaction politikası — alanları çıkışta maskeleyin, denetim kaydında kaybetmeyin
  • protocol-transformation-request
  • protocol-transformation-response
  • policy-json-transformation
  • policy-xml-transformation
  • script (Groovy / JS)
  • message-builder
  • redaction

AI için aynı şerit

Dönüşüm politikaları LLM payload'larını da yeniden şekillendirir — sağlayıcıya özgü istek gövdeleri OpenAI uyumlu cepheye normalize edilir.

Visual transformation designer — SOAP/XML source on the left, REST/JSON target on the right, JOLT spec preview at the bottom with field-level redaction policy applied.

06 · API yaşam döngüsü ve mock

Sürümleme, mock'lar ve şema doğrulama — deploy anında hazır.

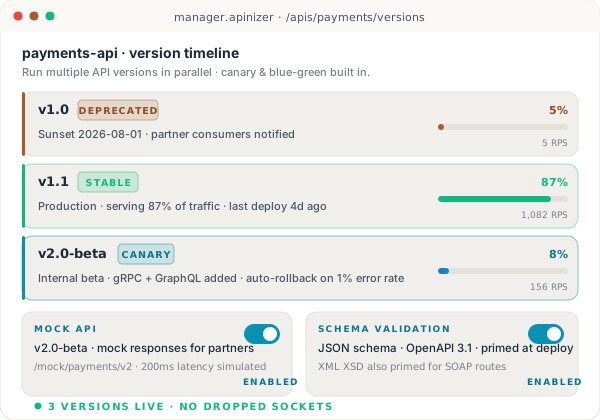
Birden fazla API sürümünü trafik bölüştürmeli yönlendirmeyle paralel çalıştırın — canary %8, stable %87, deprecated %5. v2.0-beta'yı test eden iş ortakları için Mock API'ler. JSON Schema ve XML XSD doğrulayıcıları ilk istekte değil, deploy anında hazırlanır.

  • Birden fazla API sürümünü paralel çalıştırın — trafik bölüşümü, canary, blue-green
  • İş ortakları ve prod öncesi testler için Mock API yanıtları
  • Deploy anında hazırlanan JSON Schema doğrulaması — ilk istek cezası yok
  • SOAP route'ları için XML XSD doğrulaması — aynı ısınma garantisi
  • Hot deploy: yönlendirme tabloları, marshall edilmiş route'lar ve yük dengeleyici atomik olarak yenilenir
  • json-schema-validation
  • xml-schema-validation
  • business-rule
  • Hot deploy
  • Canary release
  • Blue-green
  • Mock API

AI için aynı şerit

AI Gateway route'ları da aynı sürümlemeden geçer — v2.0-beta daha ucuz bir sağlayıcıyı test ederken bir modeli v1.1'e sabitleyin.

API lifecycle panel — payments-api with v1.0 deprecated (5% traffic), v1.1 stable (87% traffic, 1,082 RPS), v2.0-beta canary (8% traffic), and mock + schema validation toggles enabled.

07 · Gözlemlenebilirlik ve denetim

İstek yolunu asla bloklamayan asenkron loglama.

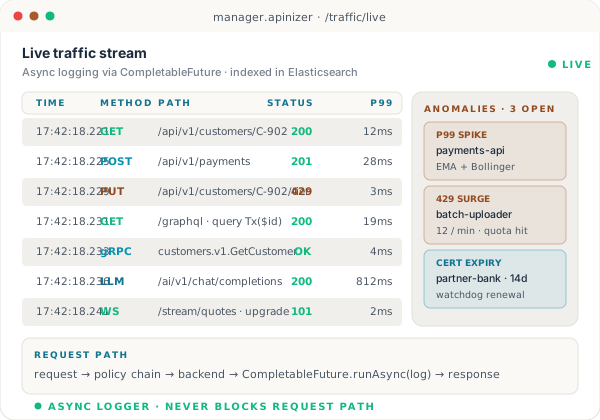
Trafik logları, CompletableFuture.runAsync() ile özel bir executor'a gönderilir — istek yolu hiç beklemez, log yolu araya girmez. Her istek, header yeniden yazımı, politika yürütmesi ve yönlendirme kararı Elasticsearch'e düşer; gRPC ve LLM trafiğinizle yan yana sorgulanabilir.

  • Asenkron trafik loglama — istek yolu log yazıcısını asla beklemez
  • İstek başına MessageContext — asla paylaşılmaz, MDC finally{} içinde temizlenir
  • Çok kanallı alarmlarla gerçek zamanlı anomali tespiti (EMA + Bollinger Bandı)
  • Sertifika bekçisi — iş ortağı sertifika bitişleri 14 gün önceden görünür
  • Kalıcılık katmanının uyguladığı denetim izi — atlama girişimi derleme anında reddedilir
  • policy-log
  • Elasticsearch
  • Anomaly detection
  • Certificate watchdog
  • Audit aspect
  • MDC per request

AI için aynı şerit

Token kullanımı, ekip başına maliyet ve prompt güvenlik duvarı vuruşları aynı Elasticsearch indeksine düşer — API + AI davranışı için tek sorgu.

Live traffic stream — seven request rows showing GET, POST, gRPC, WS, and LLM traffic with status codes and P99 latency, plus an anomaly sidebar with three open alerts (P99 spike, 429 surge, certificate expiry).

08 · Aynı gateway üzerinde AI trafiği

Token kotaları ve prompt güvenlik duvarıyla çoklu LLM yönlendirme.

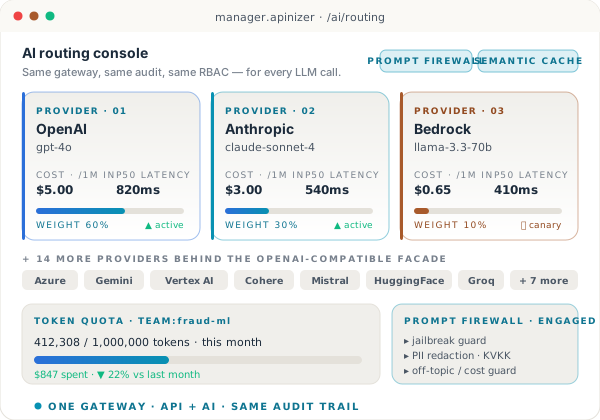
REST ve gRPC API'lerinizin önünde duran gateway, her LLM çağrısını da yönetir. Tek OpenAI uyumlu cephenin arkasında 26 sağlayıcılı, 185 modellik bir katalog — uygulamayı yeniden yazmadan maliyete, gecikmeye veya kendi yönlendirme kurallarınıza göre geçiş yapın. Token kotaları, semantik önbellekleme ve prompt güvenlik duvarları dış servisler değil, birer politikadır.

  • 26 sağlayıcılı katalog üzerinde OpenAI uyumlu cephe (OpenAI, Anthropic, Bedrock, Azure, Gemini, Cohere, xAI, Together, Fireworks, …)
  • Yedi yönlendirme algoritması — fallback zinciri, yük dengeleme, koşullu kurallar, en düşük maliyet, en düşük gecikme, prefix affinity, daha ucuz modele düşürme
  • Token tabanlı hız limitleme — kimlik bilgisi / organizasyon / proxy başına TPM ve USD pencereleri
  • Tekrarlanan prompt'lar için semantik önbellekleme — sıcak sorgularda harcamayı düşürün
  • Prompt güvenlik duvarı: jailbreak koruması, PII karartma, konu dışı / maliyet korumaları
  • Multi-LLM routing
  • Token quotas
  • Semantic cache
  • Prompt firewall
  • PII sanitization
  • MCP servers
  • Agent-to-Agent (A2A)

AI için aynı şerit

AI Gateway, aynı Worker'ın üzerinde bir politika katmanıdır — işletilecek ayrı bir runtime değil.

AI routing console — three LLM provider cards (OpenAI gpt-4o, Anthropic claude-sonnet-4, Bedrock llama-3.3-70b) with cost, latency, and weight, plus token quota progress bar and prompt firewall status.

Pakete dahil

Neler dahil

Aşağıdaki yetenekler standart kurulumun parçasıdır — ek SKU'lar ve ayrı lisanslar yoktur.

Runtime

  • Virtual thread dostu handler'larla Undertow
  • Tek proses üzerinde HTTP, gRPC, WebSocket
  • İstek başına MessageContext — asla paylaşılmaz
  • Her istekte finally{} içinde temizlenen MDC

İşletilebilirlik

  • Hot deploy ve undeploy
  • Koordineli önbellek geçersizleştirme
  • CompletableFuture ile asenkron trafik loglama
  • Deploy anında hazırlanan şema doğrulayıcı + WSDL

Siz hazır olduğunuzda

Gateway'i kendi Kubernetes'inizde çalıştırın.

Apinizer API/AI Gateway'in 30 dakikalık turu — seçtiğiniz bir cluster üzerinde protokoller, politikalar ve işletilebilirlik.