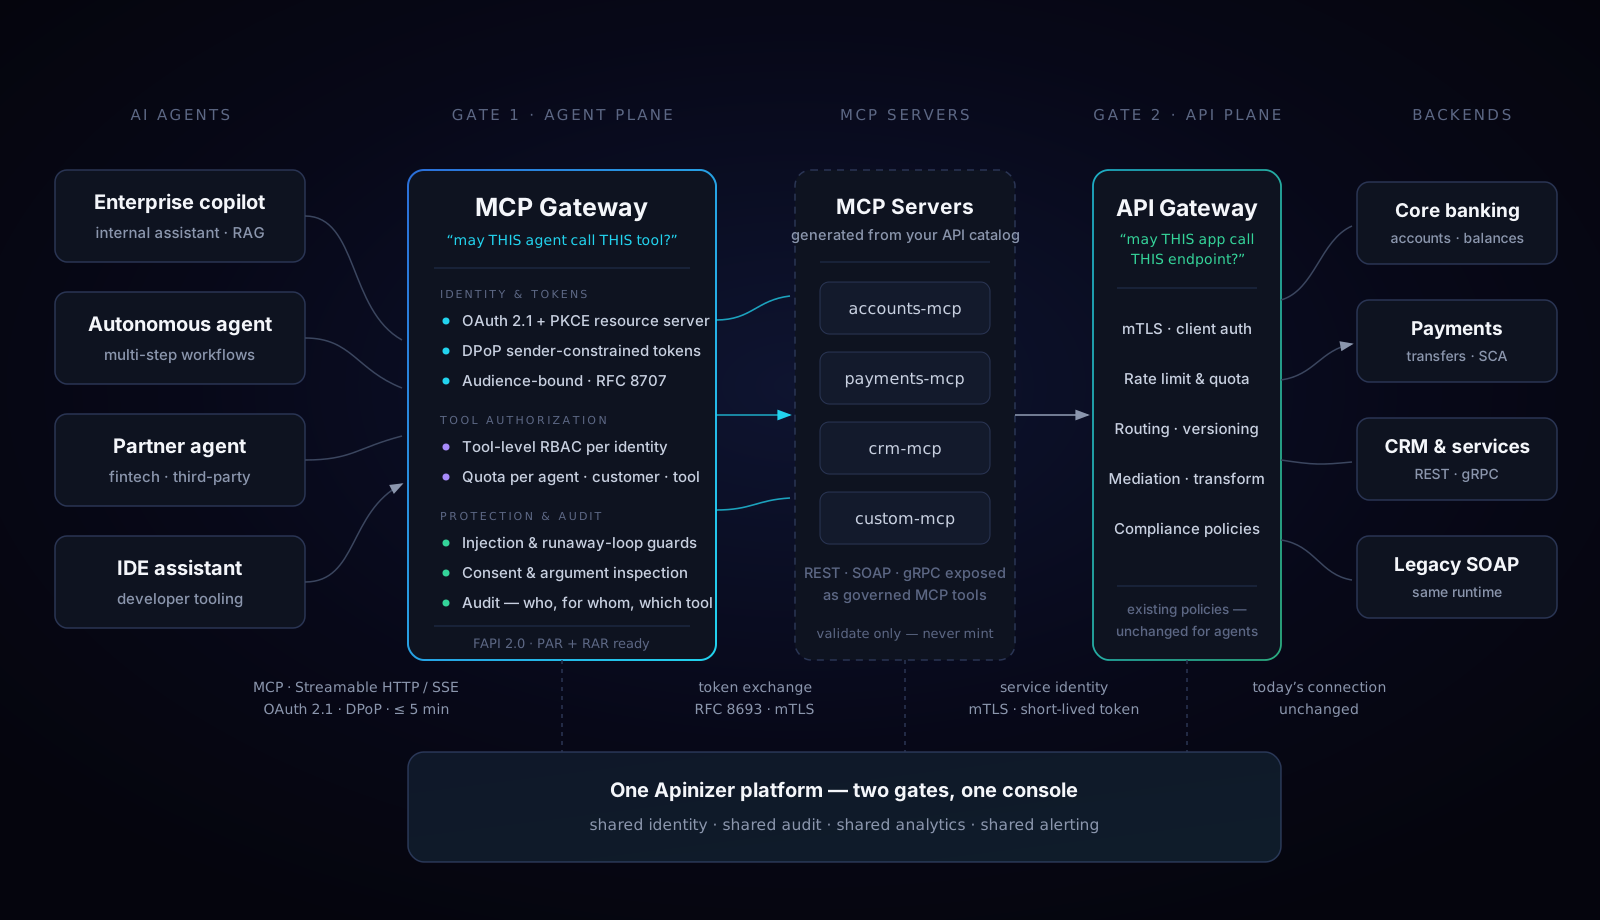
MCP Gateway — agent erişim düzlemi

NEW

API'lerinizi AI agent'larına açın. Güvenlik çevrenizi açmadan.

Zaten çalıştırdığınız REST ve SOAP API'lerini yönetişimli MCP tool'larına dönüştürün ya da üçüncü taraf MCP sunucularının önüne tek endpoint koyun. Her agent çağrısı, API trafiğinizle aynı kimlik, kota ve denetim kapılarından geçer — ekibinizin zaten kullandığı konsoldan işletilir.

  • ModlarTool Expose · Passthrough
  • Transport'larStreamable HTTP · HTTP+SSE
  • MCP spesifikasyonu2024-11 · 2025-06 · 2026-07

API kataloğundan MCP tool'larına — tek tık, sıfır yeniden yazım

Apinizer üzerinde zaten çalıştırdığınız API'ler, tek satır kod yazılmadan MCP tool'larına dönüşür. Bir REST veya SOAP proxy'si seçin; üretilecek tool'ları — adlar, metotlar, path'ler, şemalar — önizleyin ve dönüştürün. Kaynak API dokunulmadan hizmet vermeye devam eder; yeni MCP Gateway deploy edilmemiş olarak oluşturulur ve hiçbir şey yayına çıkmadan önce bir yönetici gözden geçirir.

  • Proxy'nin OpenAPI spesifikasyonundan veya WSDL'inden üretilen tool adları ve girdi şemaları
  • Hiçbir şey yazılmadan önce önizleme tablosu — tool adı, HTTP metodu, endpoint path'i, şema kaynağı
  • Tahribatsız: kaynak proxy'ye dokunulmaz, hizmet vermeye devam eder
  • Deploy edilmemiş oluşturulur — yönetici gözden geçirir ve bilinçli olarak deploy eder
  • Çağrılan tool'lar kaynak proxy üzerinden gider; politikaları, yönlendirmesi ve loglaması geçerli kalır
  • APIops ile betiklenebilir — MCP gateway'lerini CI/CD'den, GitOps tarzında oluşturun
Sources
REST · SOAP proxies
Schemas
auto from OpenAPI · WSDL
Preview
tool name · method · path · schema
Rollout
created undeployed · review first
Automation
APIops endpoint for CI/CD

Passthrough — sizin geliştirmediğiniz MCP sunucularını da yönetin

Üçüncü taraf ve şirket içi MCP sunucuları kapınızın etrafından değil, içinden geçer. Gateway, harici MCP sunucularının önüne sizin kimlik doğrulamanızı, kotalarınızı ve denetim izinizi koyar — üstelik birden fazla upstream sunucuyu, tek ve deterministik bir tool kataloğuyla tek endpoint'te birleştirebilir.

  • Herhangi bir harici MCP sunucusunun önüne gateway tarafında kimlik doğrulama, kota ve denetim koyun
  • Birden fazla upstream sunucuyu tek endpoint'te toplayın — çakışan tool adları deterministik olarak namespace'lenir
  • Ortam başına tool izin listeleri; dev / test / prod arasında değişken çözümleme
  • Upstream kimlik doğrulama: Bearer, OAuth2 client credentials veya mTLS — sırlar bekleme halinde şifreli, hiçbir API'den geri dönmez
  • Fail-closed keşif: keşfedilip onaylanmamış bir tool asla çağrılamaz
  • Upstream authBearer · OAuth2 CC · mTLS
  • Aggregationmany servers, one catalog
  • Allow-listper environment, ${env} aware
  • Discoverytools/list → pinned catalog

Standarda birebir protokol — ve tek satırla istemci katılımı

Gateway, ekosistemin gerçekten kullandığı MCP revizyonlarını istemci başına müzakere ederek konuşur: varsayılan olarak Streamable HTTP, eski istemciler için legacy HTTP+SSE, en yeniler için stateless core revizyonu. Keşif yayınlanır; popüler agent istemcileri için katılım örnekleri elle yazılmaz, gateway'in gerçek kimlik doğrulama politikalarından üretilir.

  • Varsayılan olarak Streamable HTTP (2025-06-18); aynı endpoint üzerinde HTTP+SSE (2024-11-05) ve stateless core (2026-07-28)
  • İstemcinin önerdiği, sunucunun müzakere ettiği protokol sürümü — bilinmeyen sürümler güvenle geri düşer
  • .well-known/mcp/server.json adresinde yayınlanan keşif dokümanı
  • Claude Code, Cursor ve Claude Desktop için kopyala-yapıştır katılım — proxy'nin gerçek kimlik doğrulama zincirinden türetilir
  • initialize, ping, tools/list, tools/call — JSON-RPC, spesifikasyona birebir
json
// .mcp.json — generated by the console{  "mcpServers": {    "apinizer": {      "type": "http",      "url": "https://mcp.acme.com/mcp",      "headers": { "Authorization": "Bearer <token>" }    }  }}

Zaten güvendiğiniz kimlik yığını — şimdi agent şeridinde

MCP proxy'leri diğer tüm Apinizer proxy'leriyle aynı politika pipeline'ında çalışır; güvenlik ekibinizin zaten onayladığı kimlik doğrulama, herhangi bir tool çağrısı yürütülmeden önce uygulanır. Bunun üzerine agent şeridi, MCP spesifikasyonunun zorunlu kıldığı OAuth 2.1 profilini konuşur — gateway'de sonlanan kısa ömürlü, audience'a bağlı, göndericiye kısıtlı token'lar.

  • OAuth2 / OIDC, JWT, API key, Basic, Digest, mTLS — JSON-RPC handler'ından önce tam politika zinciri çalışır
  • LDAP ve Active Directory rolleri, kullanıcıları yönettiği gibi agent'ları da yönetir
  • OAuth 2.1 resource-server semantiği — audience'a bağlı (RFC 8707), DPoP ile göndericiye kısıtlı (RFC 9449) token'lar
  • Agent token'ları gateway'de biter; token exchange (RFC 8693) backend'e doğru kısa ömürlü iç token'lar üretir
  • Açık finans onay akışları için PAR + RAR ile FAPI 2.0 profili
  • IP izin / engel listeleri, izinli saatler ve mesaj boyutu limitleri — aynı kapılar, aynı konsol
Agent side
OAuth 2.1 + PKCE · DPoP
Token
audience-bound · short-lived
Inside
token exchange (RFC 8693) · mTLS
Directory
LDAP · Active Directory · SAML
Finance
FAPI 2.0 · PAR + RAR

Tool düzeyinde yetkilendirme — varsayılan ret

Yetkilendirme sunucu başına değil, tool başına yapılır. Bir agent'ın tools/list çıktısı yalnızca o kimliğin çağırabileceklerini gösterir; aynı kural çağrının kendisini de reddeder — keşif üzerinden hiçbir şey sızmaz. Kotalar ve argüman doğrulama, yetkili bir agent'ın bile yapabileceklerini sınırlar.

  • Tool başına OAuth2 scope'ları — karşılanamayan tool'lar tools/list'te gizlenir, tools/call'da reddedilir
  • Kimlik bilgisi, rol veya organizasyona göre kimlik ACL'leri — ret kazanır; tek bir kural bile varsa varsayılan ret
  • Tool başına argüman kısıtları: regex, maksimum uzunluk, enum — dispatch'ten önce doğrulanır
  • Tool veya kimlik bilgisi başına, dakika / saat / gün bazında çağrı kotaları — reddedilen çağrılar kota tüketmez
  • Gateway pipeline'ından devralınan hız limitleme, throttling ve mesaj boyutu limitleri
Visibility
tools/list filtered per identity
ACL
credential · role · organization
Arguments
regex · max-length · enum
Quota
per tool · per credential
Default
deny

Her yanıtta veri koruması

Tool yanıtları, agent görmeden önce filtrelenir. Yerleşik PII maskeleme ve regex engel desenleri, her iki yönlendirme modunda her tools/call üzerinde çalışır; LLM trafiğinizi koruyan AI guardrail politikaları MCP şeridine de bağlanır. Klasik agent saldırı yolları — confused deputy, metadata endpoint'leri — varsayılan olarak kapalıdır.

  • Yerleşik PII maskeleme — ulusal kimlik numarası, IBAN, telefon, e-posta, kredi kartı — her tool yanıtında
  • Regex engel desenleri: tek eşleşme tüm yanıtı bloklar — asla kısmi sızıntı olmaz
  • MCP şeridinde AI guardrail'leri — Prompt Guard, Topic Guard, DLP Guard, PII Mask, Loop Guard
  • Token passthrough varsayılan olarak kapalı; açmak, açık bir audience izin listesi gerektirir
  • Egress koruması cloud metadata, loopback ve link-local hedefleri engeller; özel ağa çıkış yalnızca yöneticinin açabildiği bir tercihtir
  • Maskingnational ID · IBAN · phone · email · card
  • Deny patternsregex — fail-closed, no partial leak
  • Guardrailsprompt · topic · DLP · loop
  • Deputy guardpassthrough opt-in + audience list
  • Egress guardmetadata · loopback · link-local blocked

Sağlık, kayma ve Shadow MCP — yöneticilerin sorduğu sorular

Her MCP sunucusu ayakta mı? Herhangi biri tool'larını sessizce değiştirdi mi? Ortamda, hiç kataloglamadığımız bir MCP sunucusuna erişen bir şey var mı? Gateway üçünü de sürekli yanıtlar — problar, sabitlenmiş katalog hash'leri ve tam da bu denetim için hazırlanmış bir yönetişim raporuyla.

  • Her MCP bağlantısında beş dakikada bir sağlık probu — durum, mesaj ve geçmiş saklanır
  • Katalog kayması tespiti: onay anında sabitlenen tool kataloğu hash'i her tools/call'da değerlendirilir
  • Kayma tespit edilen bağlantılarda alarm tetikleyici — Slack, Teams, e-posta veya webhook'a yönlendirilir
  • Shadow MCP raporu — kayıtsız veya izin listesiyle sınırlanmamış çalışma zamanı hedefleri
  • Konsolda yeniden deploy bekleyen değişiklik uyarıları — konfigürasyon değişiklikleri asla sessizce uygulanmaz
Probe
every 5 min · guarded tools/list
Drift
SHA-256 pinned catalog
Alerts
catalog drift trigger
Report
unregistered MCP targets
History
retention-managed

Aynı platform, aynı denetim, aynı operatörler

MCP bir side-car değil, birinci sınıf bir proxy türüdür — agent trafiği REST tarafınızla aynı loglara, trace'lere ve panolara düşer, aynı yaşam döngüsünden geçer. Tek konsol, tek denetim izi, tek nöbet rotasyonu.

  • Her trafik kaydında tool adı ve JSON-RPC id'si — REST trafiğinin yanında aranabilir
  • Trafik ekranında MCP Details paneli; Live Trace'te tool çağrısı başına yürütme izleri
  • Sistem panosunda MCP kovası; kayıtlı sorgular API türüne göre filtreler
  • Projeler, ortamlar, deploy / undeploy ve bağımlılık çözümlemeli dışa / içe aktarma
  • Ortamlar arası APIops terfisi — MCP gateway'leri diğer tüm API varlıkları gibi taşınır
  • Konsol RBAC'i — agent şeridine kimin dokunacağını API Management veya AI Development yetkisi belirler
Log fields
tool name · JSON-RPC id · call count
Tracing
per tool call, argument sizes
Dashboard
MCP bucket · type filters
Lifecycle
export / import · APIops
RBAC
System / Project / Team

Kullanım senaryoları

Ekipler nerelerde kullanıyor.

Müşterinin agent'ı, bankanın kapılarından

Bir fintech agent'ı, müşterinin hesaplarını soruyor. MCP Gateway agent düzleminin sorusunu sorar — bu agent, bu müşteri adına, bu tool'u çağırabilir mi? — API Gateway ise her zamanki sorusunu sormaya devam eder. İki kapı, iki yanıt, tek platform; müşterinin onayı her adımda açıkça taşınır.

  • Onayın PAR + RAR yetkilendirme detayı olarak yakalandığı OAuth 2.1 + PKCE
  • DPoP'a bağlı token'lar — çalınan token başka bir istemciden işe yaramaz
  • Agent token'ları gateway'de sonlanır; token exchange, müşteri ve onay bağlamını içeri taşır
  • Mevcut açık bankacılık API politikaları ve uyumluluk olduğu gibi kalır
  • Çağrı başına denetim: hangi agent, kimin adına, hangi tool, hangi onayla

Pakete dahil

Neler dahil

Aşağıdaki yetenekler standart kurulumun parçasıdır — ek SKU'lar ve ayrı lisanslar yoktur.

Protokol ve keşif

  • Streamable HTTP transport'u (2025-06-18 revizyonu, varsayılan)
  • Legacy HTTP+SSE transport'u (2024-11-05 revizyonu)
  • Stateless core revizyonu (2026-07-28)
  • İstemcinin önerdiği, sunucunun müzakere ettiği protokol sürümü
  • .well-known/mcp/server.json adresinde keşif dokümanı
  • JSON-RPC üzerinden initialize · ping · tools/list · tools/call
  • Üretilen istemci örnekleri — Claude Code, Cursor, Claude Desktop

Güvenlik ve yetkilendirme

  • Herhangi bir tool çağrısından önce tam gateway politika zinciri — OAuth2 / OIDC, JWT, API key, Basic, Digest, mTLS
  • Agent şeridinde LDAP / Active Directory rol tabanlı erişim
  • Tool başına OAuth2 scope'ları — filtrelenmiş keşif, reddedilen çağrılar, tek kural
  • Kimlik bilgisi, rol veya organizasyona göre kimlik ACL'leri — varsayılan ret
  • Argüman kısıtları: regex, maksimum uzunluk, enum
  • Tool / kimlik bilgisi başına, dakika / saat / gün bazında çağrı kotaları
  • OAuth 2.1 · DPoP · audience'a bağlı token'lar · token exchange (RFC 8693)
  • Açık finans onayı için PAR + RAR ile FAPI 2.0

Veri koruması

  • Yerleşik PII maskeleme — ulusal kimlik numarası, IBAN, telefon, e-posta, kredi kartı
  • Tool yanıtlarında regex engel desenleri — fail-closed
  • MCP trafiğinde AI guardrail'leri — Prompt, Topic, DLP, PII, Loop
  • Varsayılan olarak kapalı token passthrough — açmak için açık audience izin listesi
  • Egress koruması — cloud metadata, loopback, link-local her zaman engelli
  • Bekleme halinde şifrelenen sırlar — hiçbir API'den geri dönmez

Operasyon ve yönetişim

  • Kalıcı geçmişiyle beş dakikada bir sağlık probları
  • Sabitlenmiş hash'ler ve alarm tetikleyicileriyle katalog kayması tespiti
  • Shadow MCP yönetişim raporu — kayıtsız çalışma zamanı hedefleri
  • Her trafik kaydında tool adı ve JSON-RPC id'si
  • Tool çağrısı başına yürütme izleri ve MCP panoları
  • Bağımlılık çözümlemeli dışa / içe aktarma; APIops / GitOps terfisi
  • Üç katmanlı konsol RBAC'i — System / Project / Team

Agent şeridini açın

Her MCP çağrısını zaten güvendiğiniz kapıların arkasına alın.

Apinizer MCP Gateway'in 30 dakikalık turu — tek tıkla tool açma, passthrough yönetişimi, tool düzeyinde yetkilendirme, PII maskeleme, kayma tespiti ve eksiksiz denetim — seçtiğiniz bir Kubernetes üzerinde.