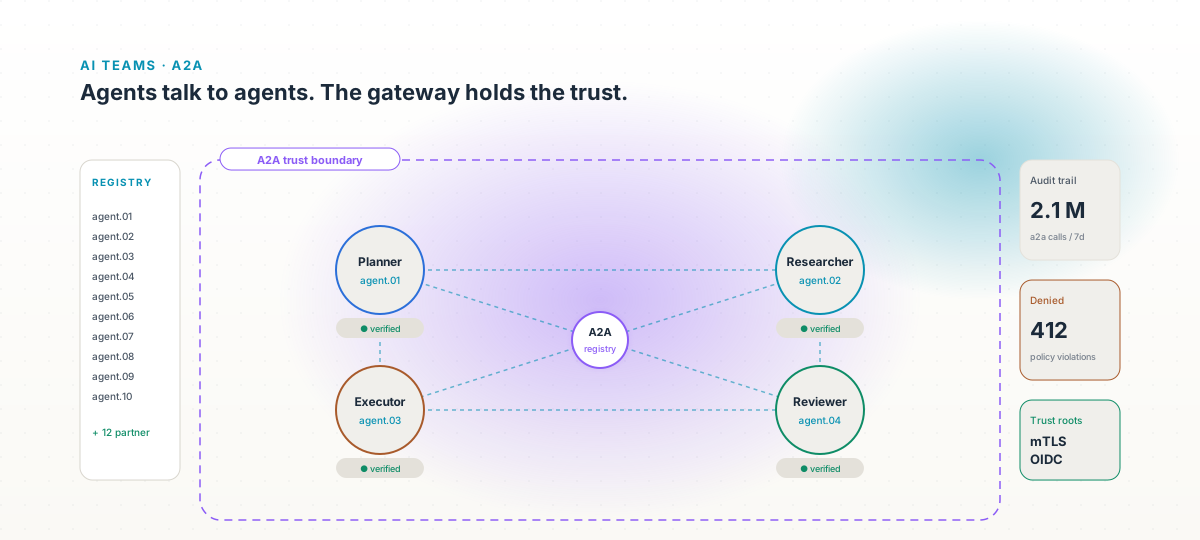
Agent kimlikleri
Her agent bir Credential ile kimlik doğrular — API tüketicileriyle aynı kimlik düzlemi. OIDC / JWT politikaları uygulanır; kimlik bilgilerini iptal ettiğinizde bir sonraki çağrı reddedilir.
AI ekipleri · A2A
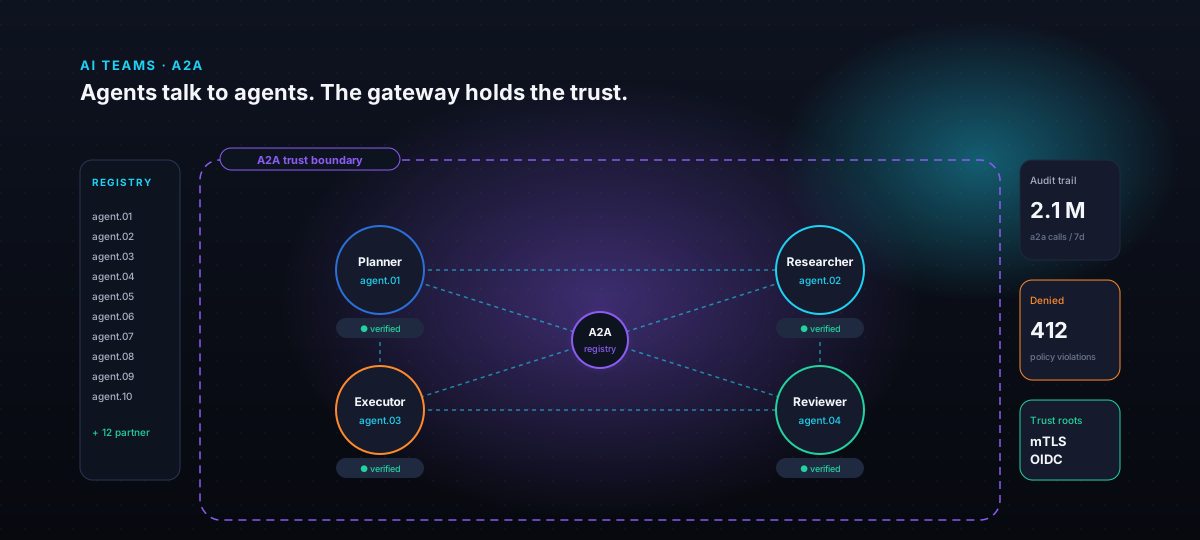
Apinizer'ın A2A gateway'i her agent'a bir kimlik, keşfedilebilir bir yetenek kartı ve kapsamı belirlenmiş bir yetki seti verir. Konuşmalar, diğer tüm istekler gibi aynı kimlik doğrulama ve denetimle gateway üzerinden akar.
Sorun
Bir operasyon agent'ı güvenlik agent'ını çağırıyor. Bir araştırma agent'ı planlama agent'ını çağırıyor. Hiçbirinin gerçek bir kimliği yok; çağrıların hiçbirinde denetim izi yok. Bir düzenleyici ilk kez 'bunu hangi agent yaptı' diye sorduğunda kurumun elinde hiçbir şey olmuyor. Apinizer A2A'yı birinci sınıf bir düzlem olarak ele alır: kimlikler, kapsamlar, sözleşmeler ve tek bir denetim defteri.
Yetenekler
Her agent bir Credential ile kimlik doğrular — API tüketicileriyle aynı kimlik düzlemi. OIDC / JWT politikaları uygulanır; kimlik bilgilerini iptal ettiğinizde bir sonraki çağrı reddedilir.
Bir proxy'yi agent olarak yayınlayın; well-known yolda standart bir agent kartı sunar. Başka birinin agent'ının önüne geçtiğinizde gateway kartı yeniden yazar — sizin hostname'iniz, sizin güvenlik şemalarınız ve yalnızca açmayı seçtiğiniz beceriler.
Mesaj gönderin, görevi sorgulayın, görevi iptal edin — streaming aktarımı, kopan bağlantı sonrası yeniden abone olma ve push bildirimiyle. İptal, işi worker üzerinde gerçekten keser; bir durum bayrağı değildir.
Bir akışın hangi agent'lara ulaştığı ve hangi becerileri çağırdığı, çağrı sayısıyla birlikte sıradan trafik kaydına yazılır — önce açılması gereken bir trace yoktur. Harici bir agent'ın önüne geçmek de aynı şekilde davranır: görev durumu ve iptali, görevin sahibi olan agent'a aktarılır; böylece bir istemci, passthrough proxy üzerinden başlattığı görevi takip edebilir.
Agent'lar arasındaki her mesaj, iki tarafın kimlikleri ve sonuçla birlikte kaydedilir. Zincirleme çağrılar tek bir trace ağacı oluşturur; kaydedilmiş bir istek yeniden oynatılarak tam olarak ne olduğu yeniden kurulabilir.
'search' çağırmasına izin verilen bir agent 'modify' çağıramaz. Yetki runtime'da uygulanır; hiçbir şey prompt'un söz dinlemesine bağlı değildir.
A2A, API ve MCP trafiğiyle aynı gateway üzerinde yaşar. Tek kimlik yüzeyi, tek denetim defteri, tek politika seti.
Kullanım senaryoları
Her agent'ın bir sahibi, bir yetenek profili ve bir yetki seti var. Ekipler arası çağrılar doğrudan webhook'lar yerine A2A yüzeyinden geçiyor.
Planlayıcı agent, her fabrikanın yerel agent'ını kayıt defteri üzerinden keşfediyor; A2A mesajlaşması sözleşmeleri taşıyor. Fabrika operatörleri tüm zinciri denetimde görüyor.
Kapsam gateway'de uygulanıyor. Agent, faturalama eşi üzerinden 'bakiyem ne kadar' sorusunu yanıtlayabiliyor ama iade tetikleyemiyor — farklı kapsam, farklı agent.
Triyaj agent'ı → underwriting agent'ı → dolandırıcılık agent'ı. Denetim sorgusu üç aşamayı tek bir zaman çizelgesinde birleştiriyor; veri koruma görevlisi bir şikâyeti dakikalar içinde izliyor.
İş ortağı agent'ları JWT'lerle kimlik doğruluyor. Agent kartları gateway üzerinden yayınlanıyor; iş ortakları erişim yetkileri olmayan dâhili agent'ları hiç görmüyor.
Agent'ın kimlik bilgileri iptal ediliyor; tüm konuşmalar bir sonraki çağrıda kesiliyor. Servisler arasında webhook kovalamaya gerek yok.
İki bakanlık, tek vatandaş hizmetleri zinciri, tek denetim izi. Her bakanlığın agent'ı kendi kapsamında kalıyor; bakanlıklar arası çağrılar A2A yüzeyinden açıkça geçiyor.
Operasyon agent'ları analitik agent'larını çağırabiliyor; analitik agent'ları operasyonları çağıramıyor. Sınırı iyi niyetli tasarım değil, gateway zorunlu kılıyor.
Önerilen ürünler
A2A proxy modları, kimlik verme, görev yaşam döngüsü, konuşma denetimi.
AI Gateway sayfasını açınAgent kimlikleri, insan kimlikleriyle birlikte verilir ve iptal edilir.
Identity sayfasını açınAgent zincirleri boyunca uçtan uca konuşma zaman çizelgeleri.
Analytics sayfasını açınBir agent zinciri saptığında veya takıldığında önem derecesine duyarlı alarmlar.
Monitoring sayfasını açınKaynaklar
Kimlik, keşif, kapsamlar, sözleşmeler — yönetişim altındaki agent'tan agent'a trafiğin yapı taşları.
A2A trafiğinin yaşadığı yer — LLM, MCP ve API çağrılarıyla yan yana.
Agent kimliklerini kullanıcı kimlikleriyle aynı şekilde verme ve iptal etme.
Konuşma telemetrisi — kim kimi, hangi sözleşmeyle, hangi maliyetle çağırdı.
Agent'lar yalnızca diğer agent'ları değil, araçları da çağırdığında.
A2A düzleminin topolojideki yeri.
Daha fazlasını keşfedin
Yönetişim altında A2A
Seçtiğiniz bir Kubernetes üzerinde 30 dakikalık uygulamalı bir tur — kayıt defteri, kimlik, sözleşmeler, denetim.