Platform katmanı
Küresel politikaların, kimlik kaynaklarının, şifreleme anahtarlarının ve denetim hedeflerinin sahibidir. En geniş etki alanına sahip en küçük grup — ve en sıkı kontroller.
Platform ekipleri · Erişim
Platform yöneticileri kuralları koyar. Proje sahipleri işi teslim eder. Ortam operatörleri anahtarları çevirir. Her katman, rolünün ihtiyaç duyduğu kadarını görür — ne fazlası, ne eksiği.
Sorun
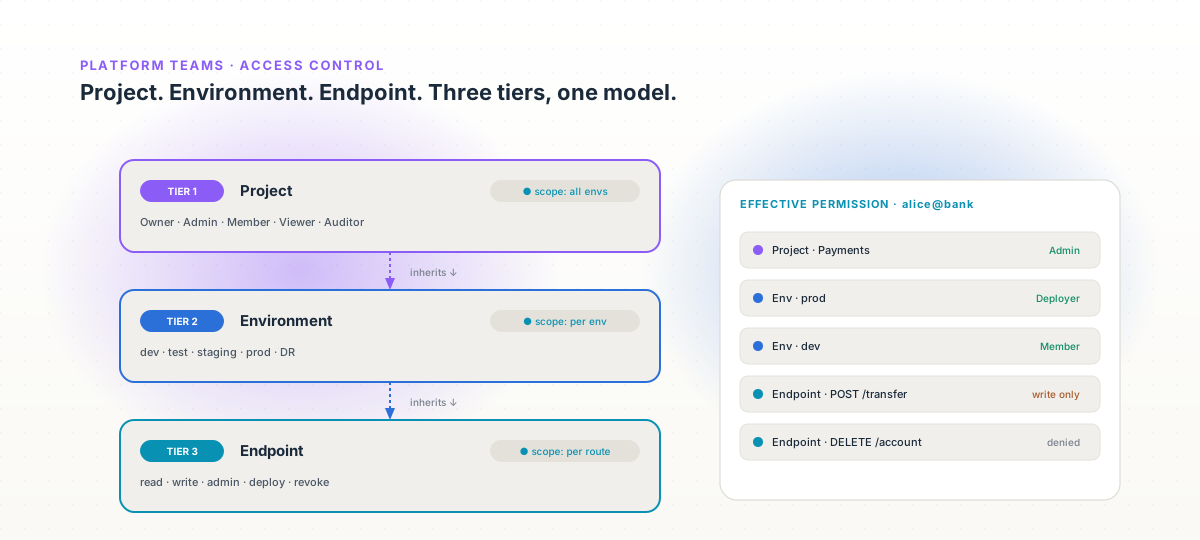
Ya herkes yöneticidir (ve denetçi öfkeyle ayrılır) ya da her değişiklik bir talep kaydına dönüşür (ve mühendisler öfkeyle ayrılır). Apinizer'ın üç katmanlı modeli platform ekiplerine bir çıkış yolu sunar: Yönetişim Platform'un, teslimat Projelerin, operasyon Ortamların sorumluluğundadır. Her katmanın açık kapsamları vardır; kimse kazara yetki yükseltmez.
Yetenekler
Küresel politikaların, kimlik kaynaklarının, şifreleme anahtarlarının ve denetim hedeflerinin sahibidir. En geniş etki alanına sahip en küçük grup — ve en sıkı kontroller.
Her iş alanı — ödemeler, hasarlar, envanter — kendi projesini alır. Sahipler kendi sınırları içinde tasarlar, yayınlar, kullanımdan kaldırır. Diğer projelerin sırlarını göremezler.
Geliştirme, test, staging, felaket kurtarma, üretim — her biri kendi erişim kapsamıdır. Terfi, açık yetki gerektirir; kimse yanlış menüye tıklayarak üretime gönderemez.
Roller, mevcut AD / LDAP / OIDC gruplarınızdan eşlenir. İşe alım bir grup üyeliği değişikliğidir; işten ayrılışta erişim otomatik kalkar.
Her yetki verme, değişiklik, deploy ve görüntüleme kalıcılık katmanında yakalanır. İz; kullanıcı, proje, ortam ve zaman aralığına göre sorgulanabilir.
API anahtarları, token'lar ve kimlik bilgileri şifrelenmiş alanlar olarak yaşar — yalnızca çalışma zamanında çözülür, listelerde veya dışa aktarımlarda asla görünmez.
Kullanım senaryoları
Her birim, API'lerini kendi projesi içinde yayınlıyor. Platform günlük akışın dışında kalıyor; denetçiler kimseyi aramadan kimin ne yaptığını görüyor.
Vatandaş projesi bir katmanda, arka ofis projesi başka bir katmanda yaşıyor. Birindeki operatörler diğerinin sırlarını okuyamıyor; denetim bunu her çeyrekte doğruluyor.
Platform katmanında 4 kişi var. Proje katmanlarında 27 sahip var. Ortam terfileri, yazardan farklı bir kişi gerektiriyor — bunu politika yazıları değil, gateway zorunlu kılıyor.
4 / 27 / 110 dağılımı
Her yetkiyi AD grupları yönetiyor. Yeni çalışanlar ilk gün erişim alıyor; ayrılanlar aynı gün kaybediyor. Kimde ne var diye takip eden elektronik tablo veya Wiki sayfası yok.
Üç proje sahibi; üç denetim hattı. Bir iş ortağı değişiklik istediğinde, doğru ekipte doğru anahtarlar var — ve yalnızca o anahtarlar.
Yazar ve onaylayan, farklı AD gruplarındaki farklı kişiler. Ayrımı gateway zorunlu kılıyor; denetçinin çeyreklik dışa aktarımı tek satırlık bir işlem.
Her klinik projesi yalnızca kendi API'lerini görüyor, başkasınınkini değil. Hasta verisi sınıflandırmaları Platform katmanında; klinikler bunları kaldıramıyor.
Üretime terfi, ITSM'de referanslı bir talep kaydı gerektiriyor. Gateway, denetim kaydına talep numarasını işliyor — denetçiler elektronik tablo istemeyi bırakıyor.
Nasıl çalışır
AD / LDAP / OIDC üzerinden federasyon kurun. Roller mevcut gruplara eşlenir — paralel kullanıcı deposu yok.
Her iş alanı; kendi sırları, değişkenleri ve sahipleri olan kendi projesini alır.
Geliştirme, test, staging, üretim, felaket kurtarma — ortam başına açık yetkiler. Terfi bir alışkanlık değil, bir yetkidir.
Her yetki verme, değişiklik, deploy ve görüntüleme değiştirilemez denetim kaydı yazar. Dışa aktarım taleple değil, sorguyla yapılır.
Önerilen ürünler
OAuth2, OIDC, JWT, LDAP, AD, SAML — kimliği bir kez federe edin, her katmanda yeniden kullanın.
Identity sayfasını açınKatman kapsamlarını her istekte ve her yapılandırma değişikliğinde zorunlu kılan çalışma zamanı.
Gateway sayfasını açınKullanıcı, proje ve ortam bazında görünümler. Katmanlarınızın gerçekte ne yaptığını görün.
Analytics sayfasını açınLLM ve agent trafiği için aynı üç katman. AI düzlemi, erişim modelini devralır.
AI Gateway sayfasını açınKaynaklar
Platform, Proje ve Ortam kapsamlarının nasıl bir araya geldiği — ve denetçilerin neye baktığı.
OAuth2, OIDC, JWT, LDAP, AD, SAML — her katman için federatif kimlik.
Denetim, framework sınırında zorunlu kılınır — atlatma denetlenmez, reddedilir.
Üç katmanlı modelin BDDK, KVKK, GDPR ve ISO 27001 görevler ayrılığı kontrollerine nasıl eşlendiği.
Denetim düzleminin ve kimlik yüzeyinin topolojideki yeri.
Bankalar, bakanlıklar, savunma, telekom — üç katmanlı modeli üretimde hâlihazırda çalıştıran ekipler.
Daha fazlasını keşfedin
Ekiplerin gerçek çalışma şekline uyan yetkiler
30 dakikalık uygulamalı bir tanıtım — Platform, Proje, Ortam ve arkalarındaki denetim izi.